企业
把 AI 落到具体岗位上
- 工作流把一件事拆成步骤,AI 员工团队按角色分工,员工不用先学会怎么跟 AI 说话
- 做通一次的方法沉淀成模板,下一个项目直接复用
- 用量和成本落到人、项目和模型上,哪个团队用得值、哪个还在空转,看得见

企业 AI 工作空间
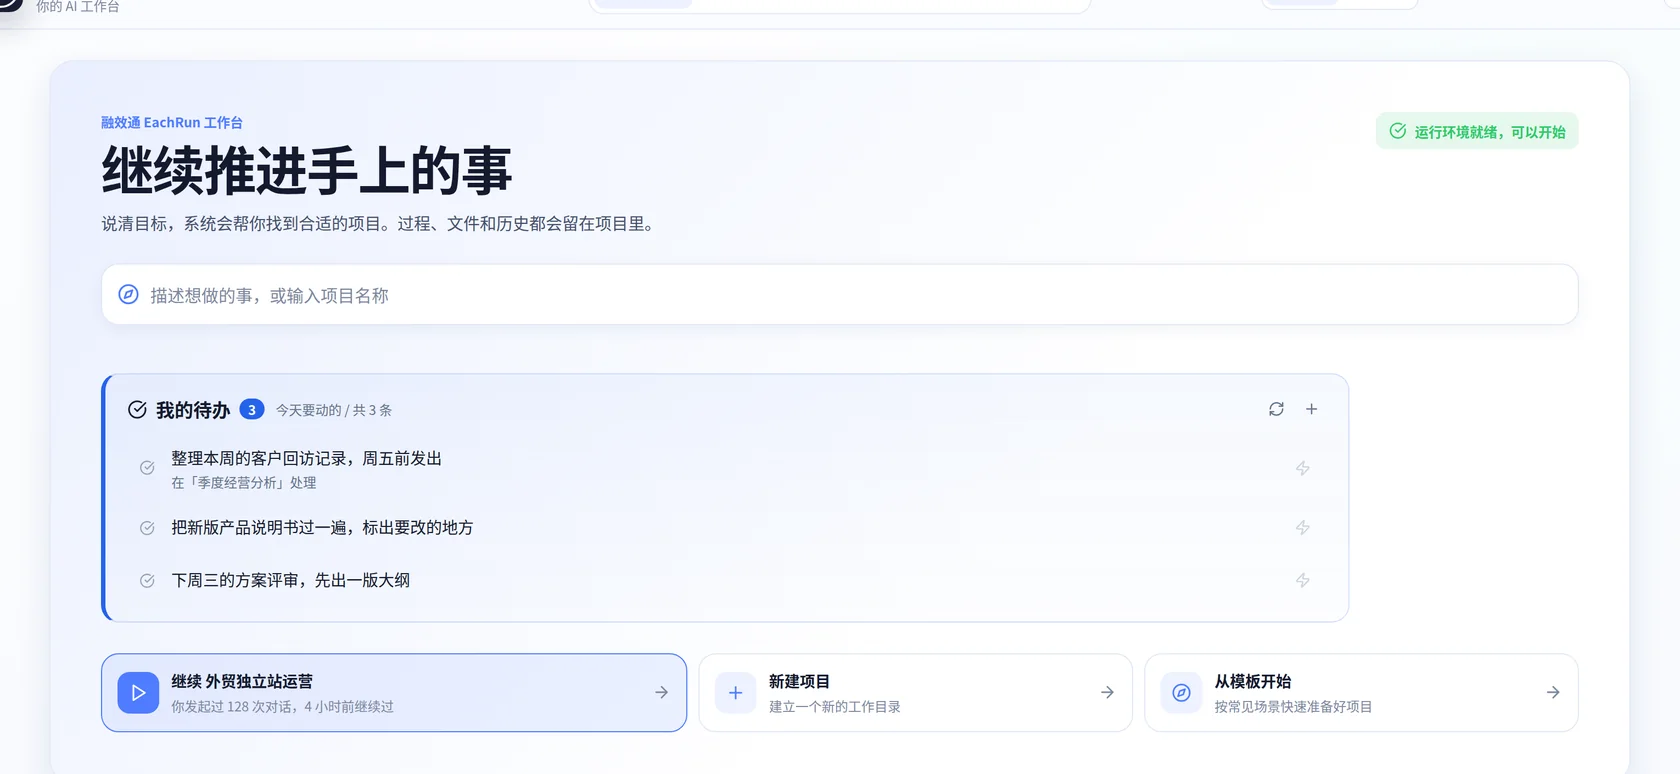
员工从一个入口进项目干活,不用自己装环境、找密钥、挑模型。能用哪些模型、Agent 和数据,由项目角色说了算。每一次执行是谁发起的、花了多少,都记在同一份账上。
三类用户
底层是同一套工作区、权限和执行记录,三类用户各取所需:企业要把 AI 落到岗位上,单位要先管住边界,个人要一个装得下项目和历史的入口。
企业
政府与事业单位
个人
核心价值
少一件,AI 就只能停在几个人私下试试的阶段。三件都立住了,才谈得上让一个部门用起来,再往全公司推。
一个入口
登录平台就进入自己有权限的项目。运行环境、模型、Agent 和密钥都由公司配好,第一次登录也知道下一步做什么。原来散在个人账号和个人电脑里的工作,收回到项目里。
一套权限
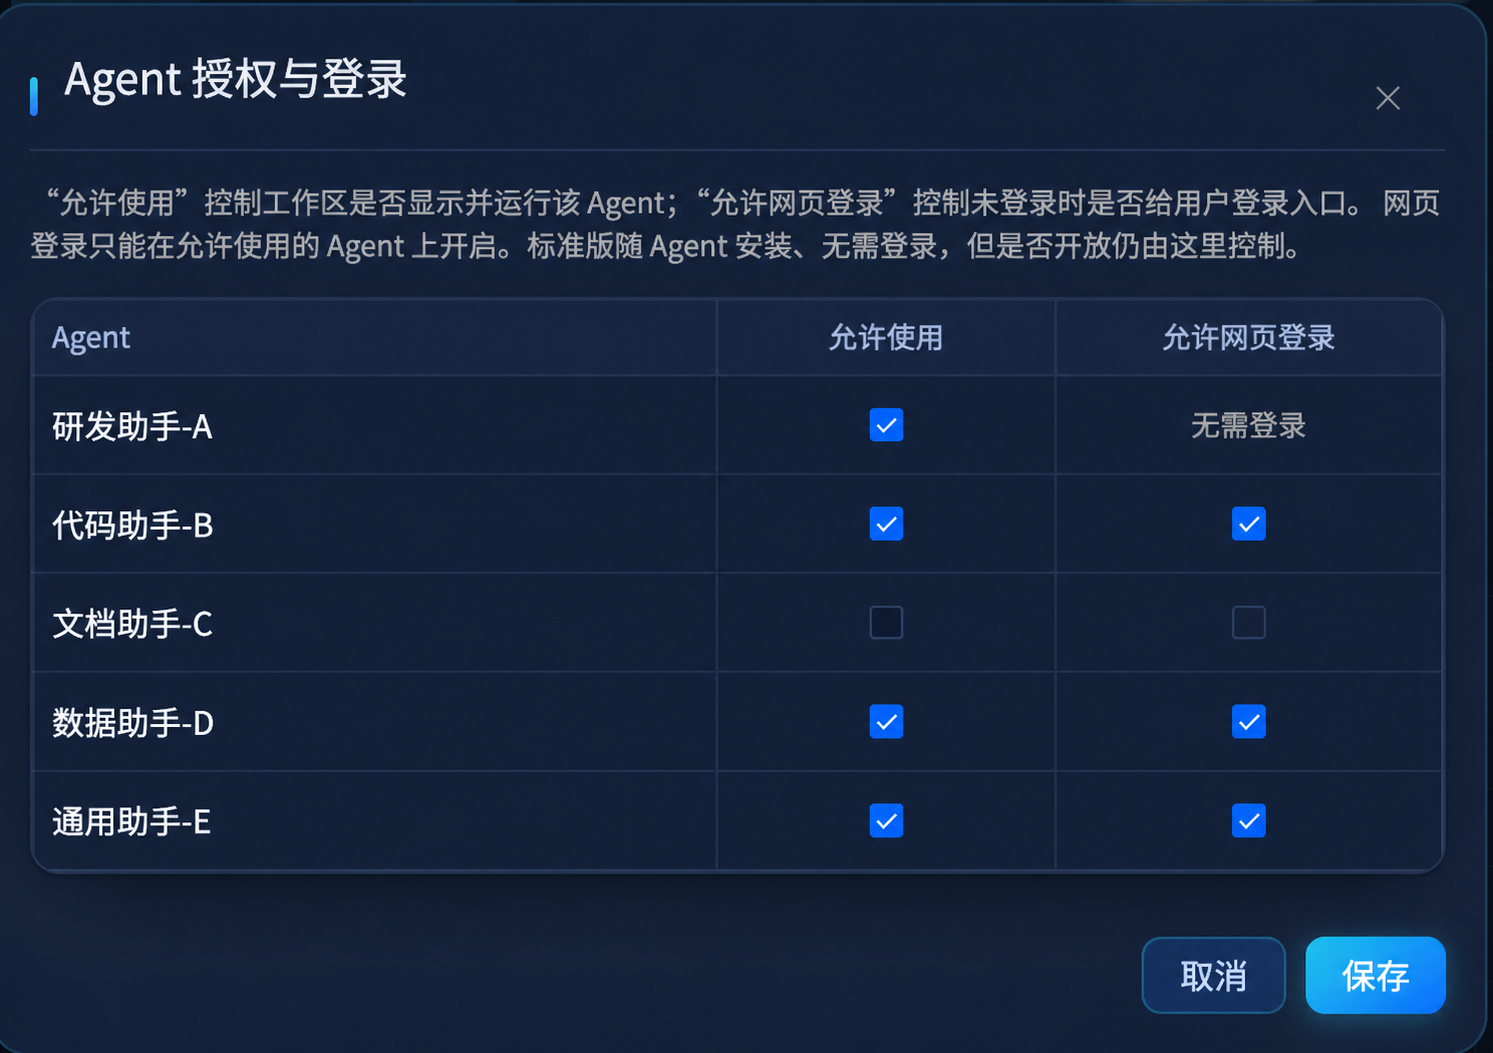
项目角色决定可用的模型、工具、文件和操作范围;支持权限确认的 Agent 会在执行工具或命令前请求批准。放开使用不等于放开边界。
一笔账
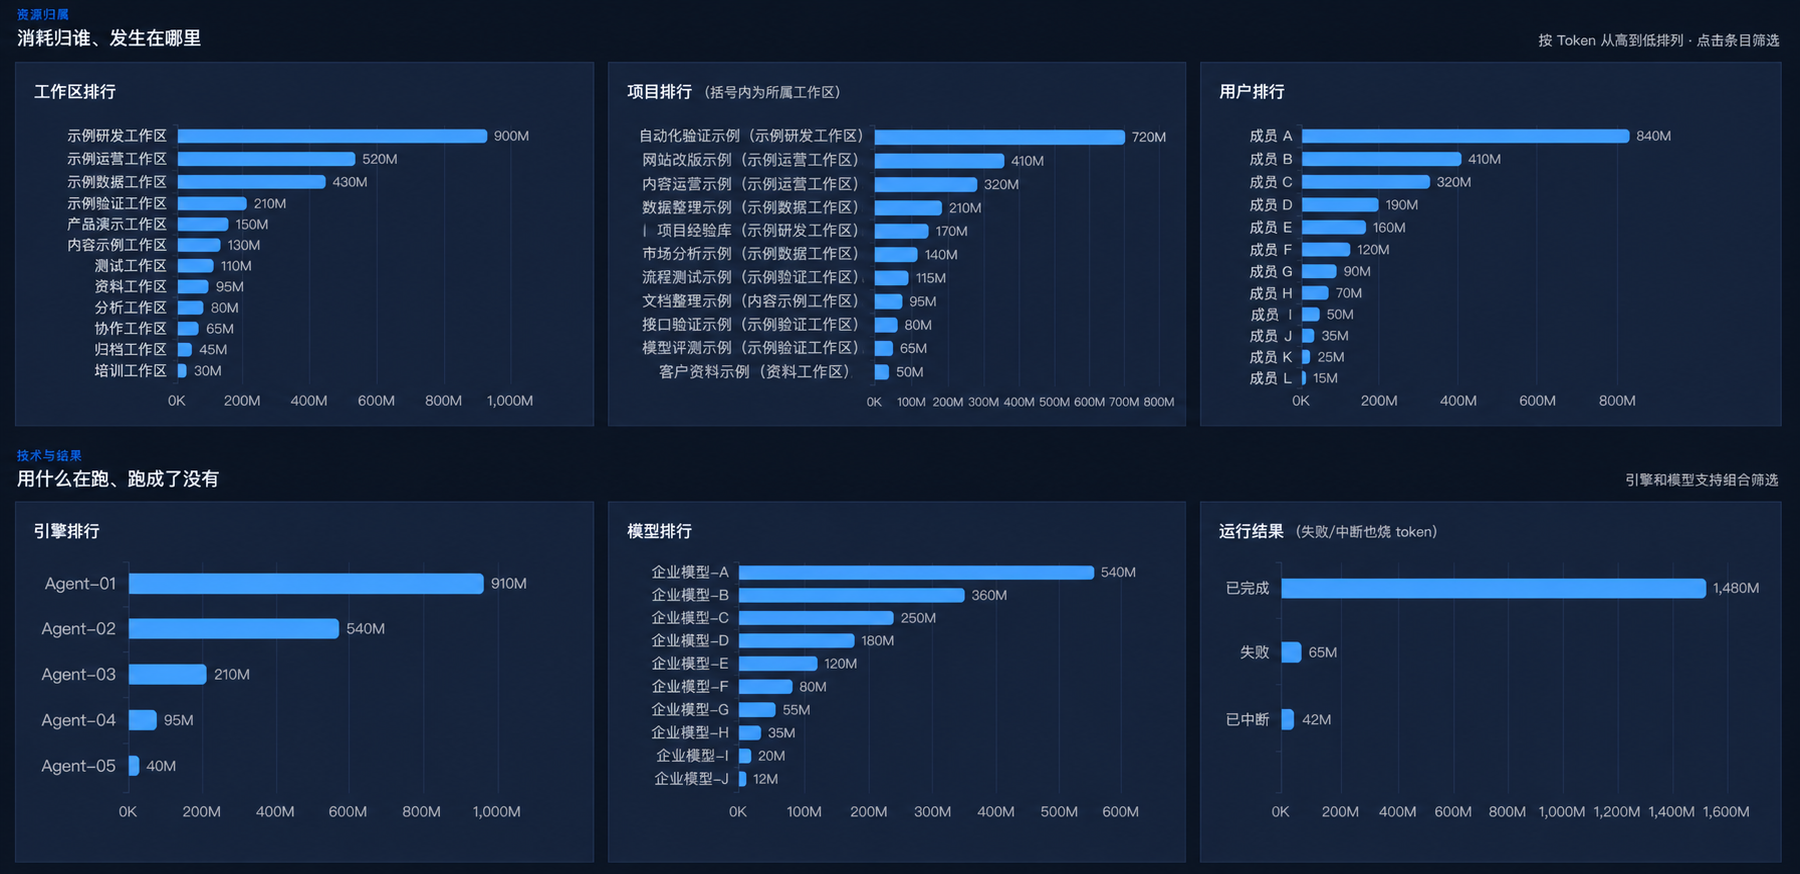
谁发起、哪个项目、哪个工作区、哪个模型、用掉多少 Token 和多少钱,落在同一份记录里。事后要复盘、要分摊成本、要交接给别人,都有据可查。
你不必把所有人锁在同一款 AI 工具里。我们负责管理已经接入并获得授权的模型、Agent 与工作区。试点时,我们会逐项核对接口、许可和部署条件。
看完整选型说明看得见的证据
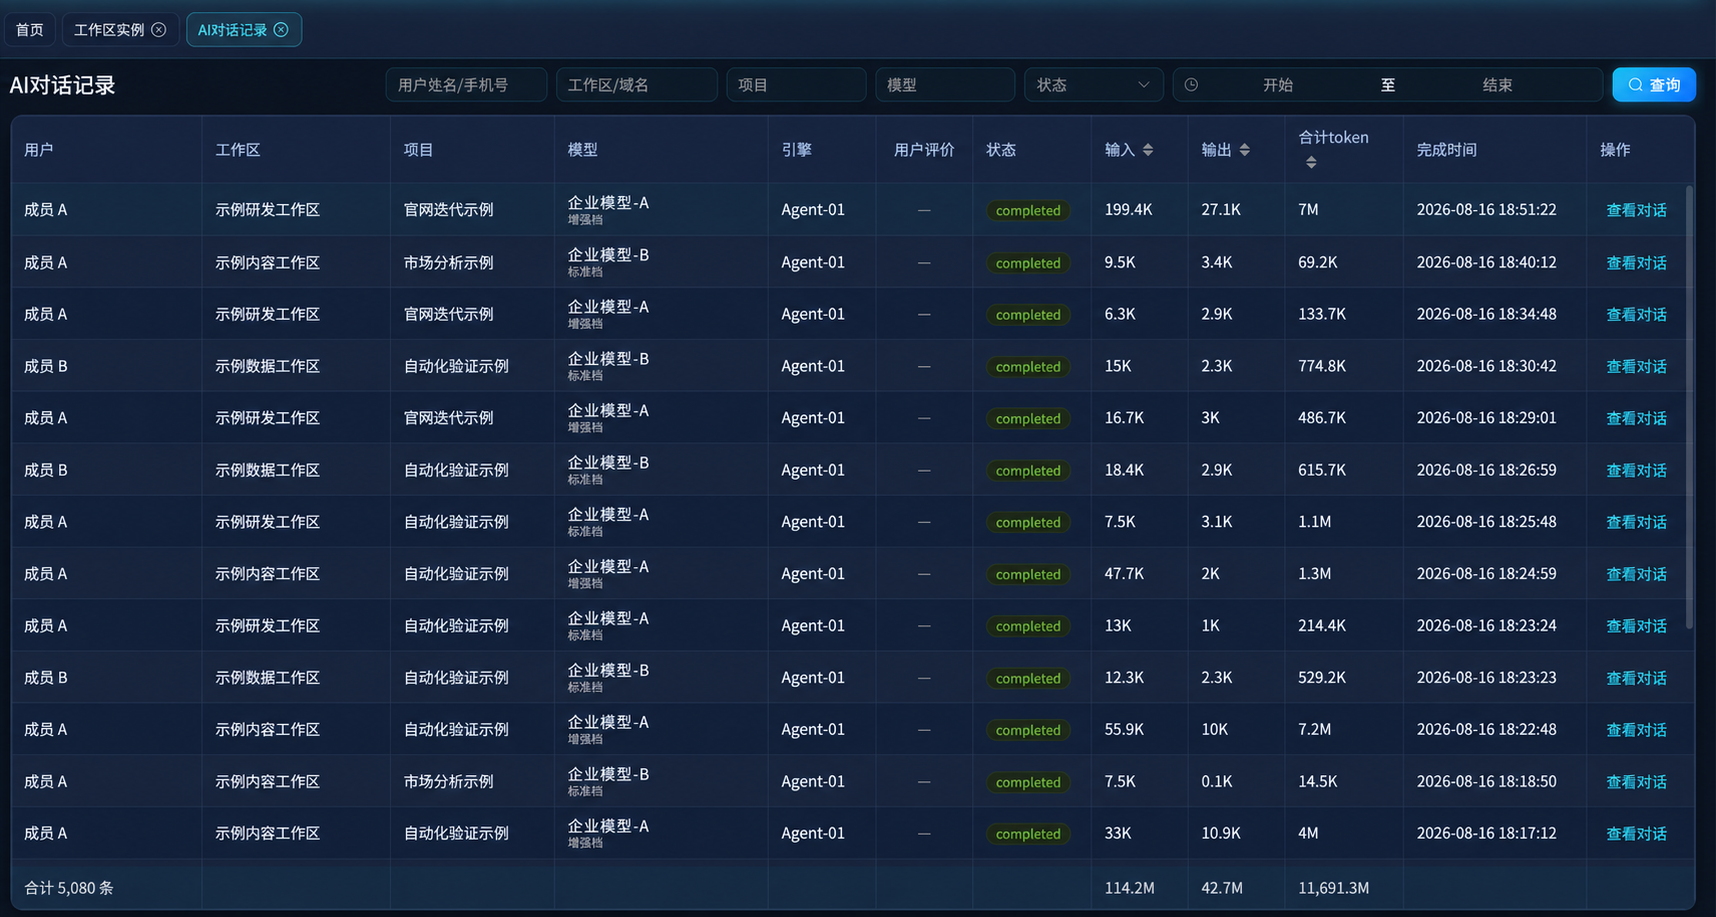
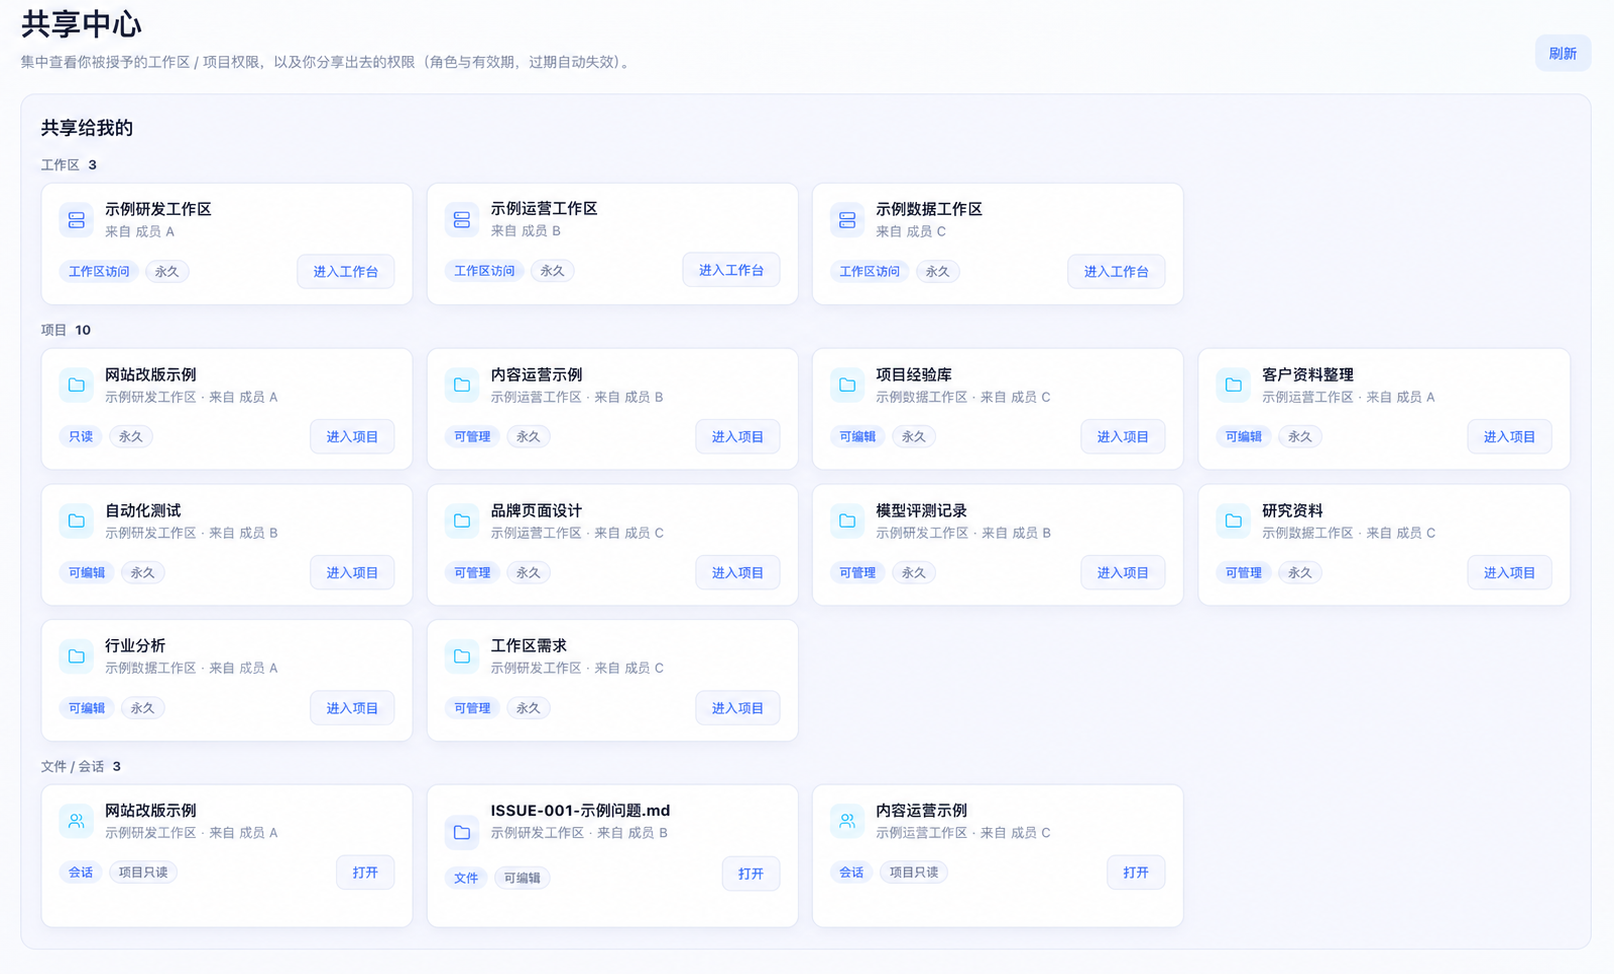
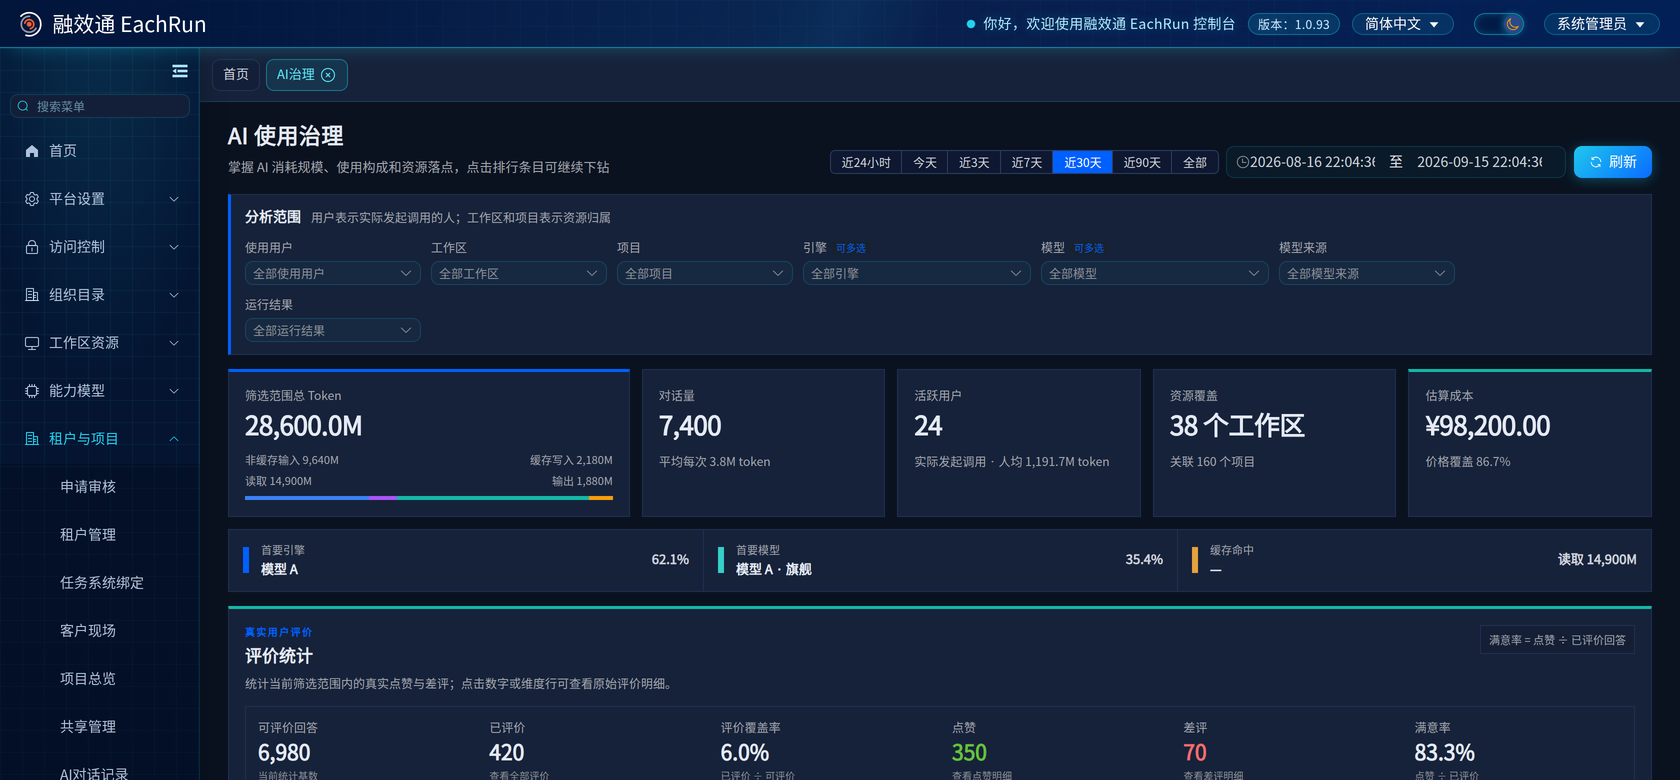
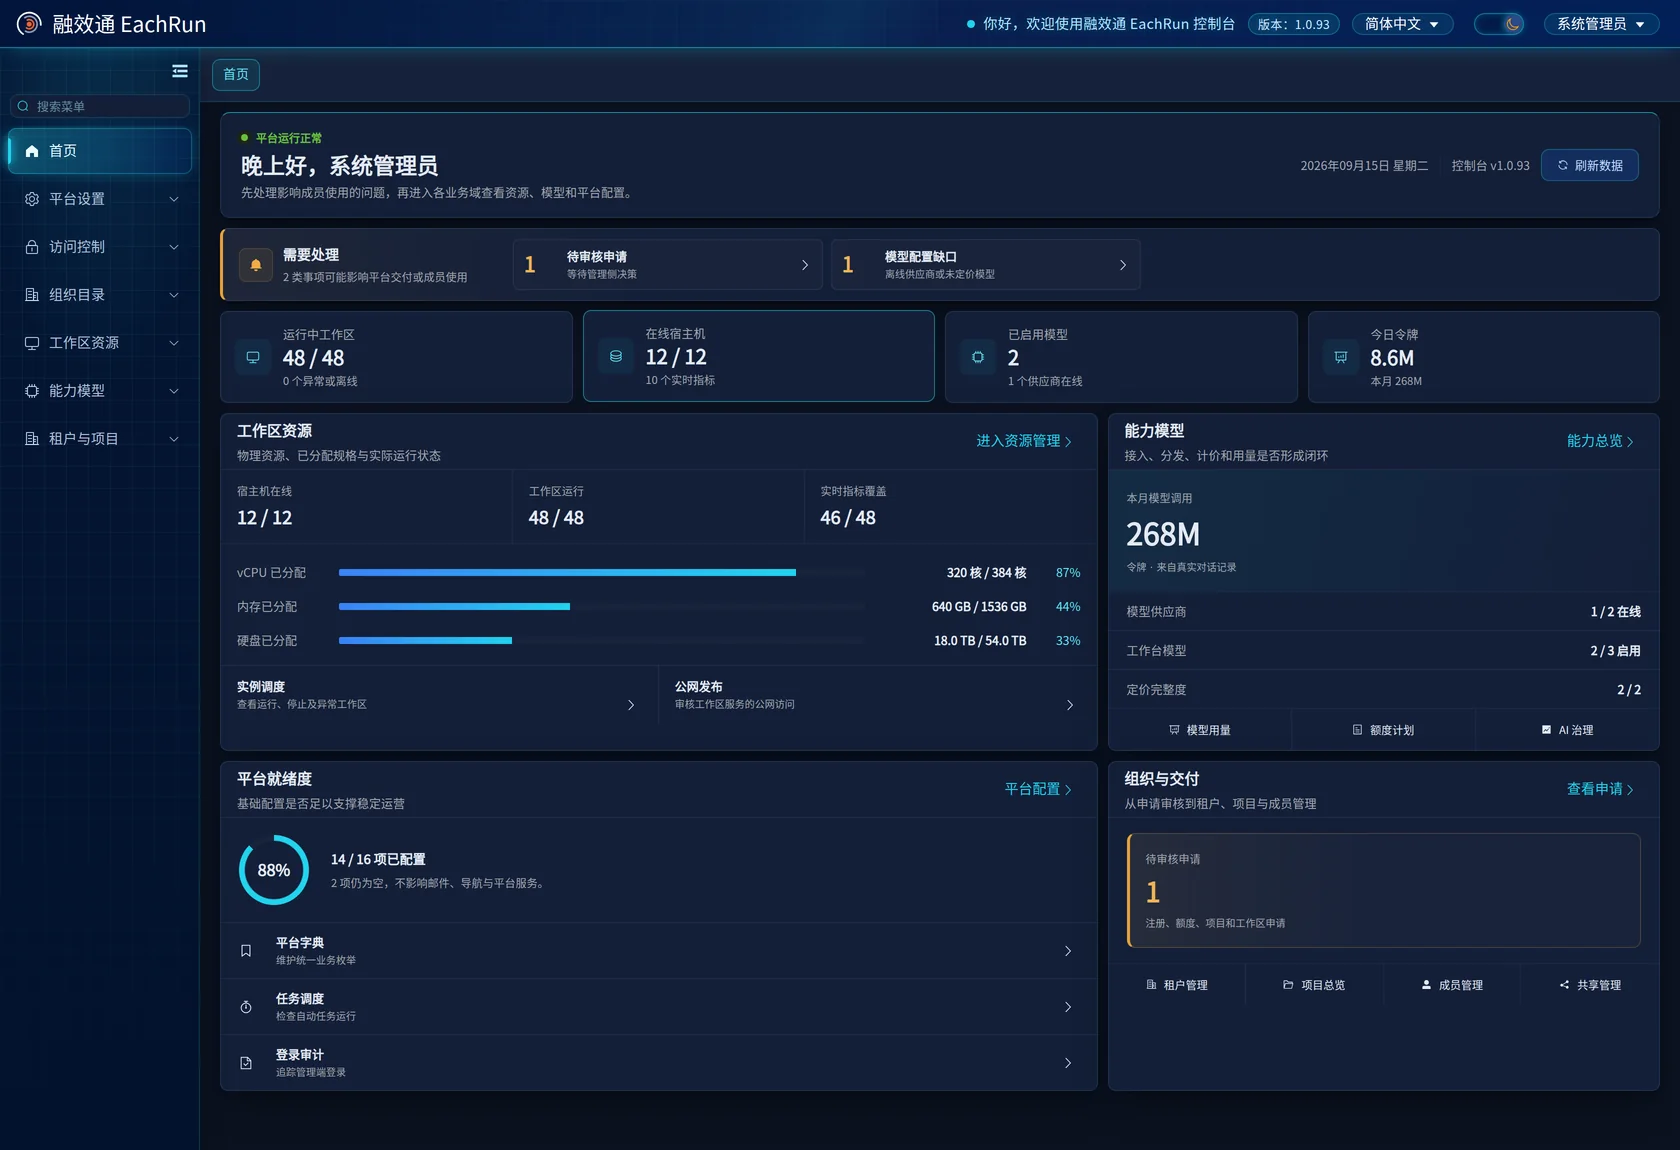
下面都是产品里的实际页面,点开可以看原图。为保护内部信息,人员、项目、Agent、模型和经营数字都已替换。
怎么落地
这六步走完,一次 AI 工作就同时有了入口、边界和账。它不是新增的审批流程,是员工本来就要走的路。
员工通过平台登录,在自己有权限的项目中开始工作。
需要运行环境时提交申请,由管理员审核并分配工作区资源。
在工作区使用企业已经配置的模型、Agent、项目文件和工具。
项目角色限制访问范围;支持权限确认的 Agent 会在工具或命令执行前请求批准。
使用人、工作区、项目、引擎、模型、状态和 Token 用量可以统一查询。
项目、文件和会话可以按角色和有效期分享,需要时随时撤销。
入口、权限和账分布在这七个地方。前四个是员工每天打交道的,后三个是管理员看的。
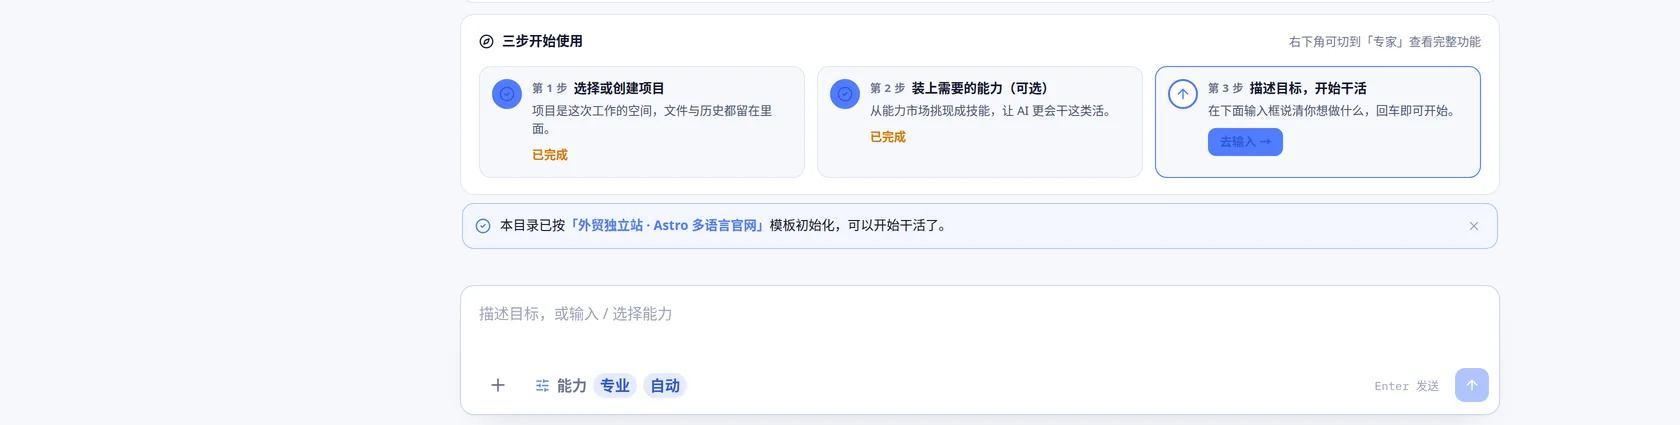
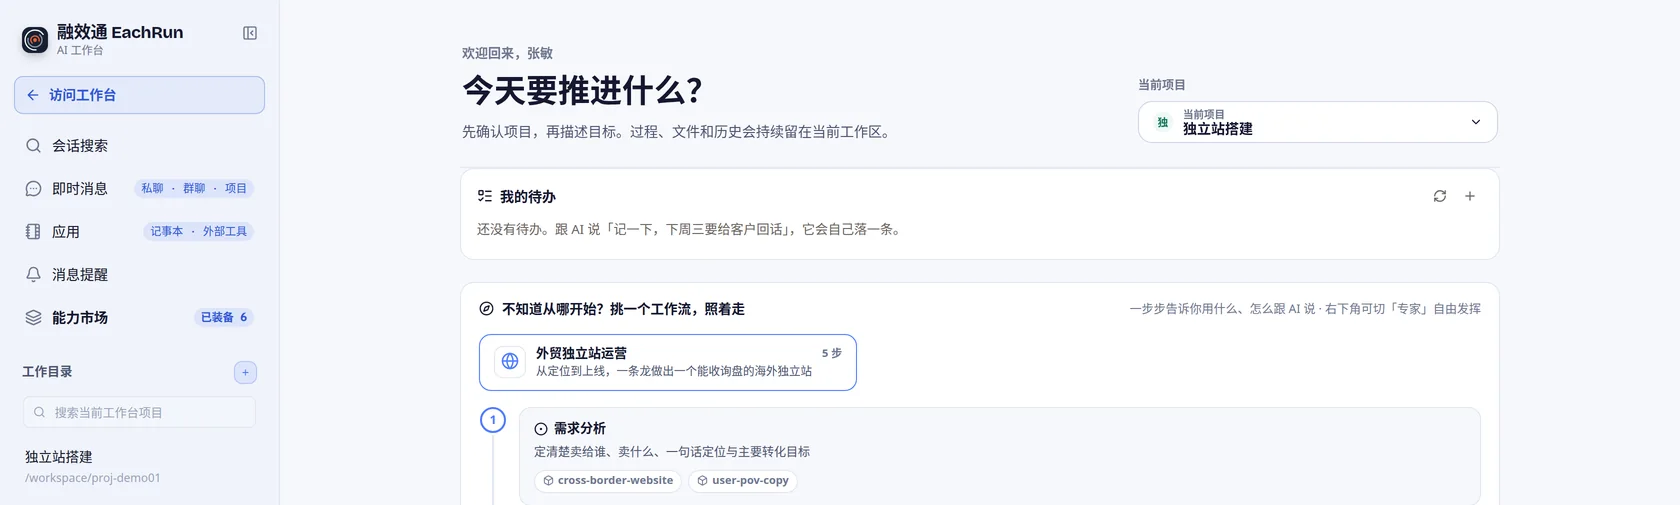
工作台
员工不用自己装环境或找密钥。工作台会引导他申请工作区,管理员开通后即可进入项目。
工作区
工作区是项目自己的运行环境,文件、上下文、工具和执行记录都留在里面。同事可以被拉进同一个工作区,接着往下做。
运行环境
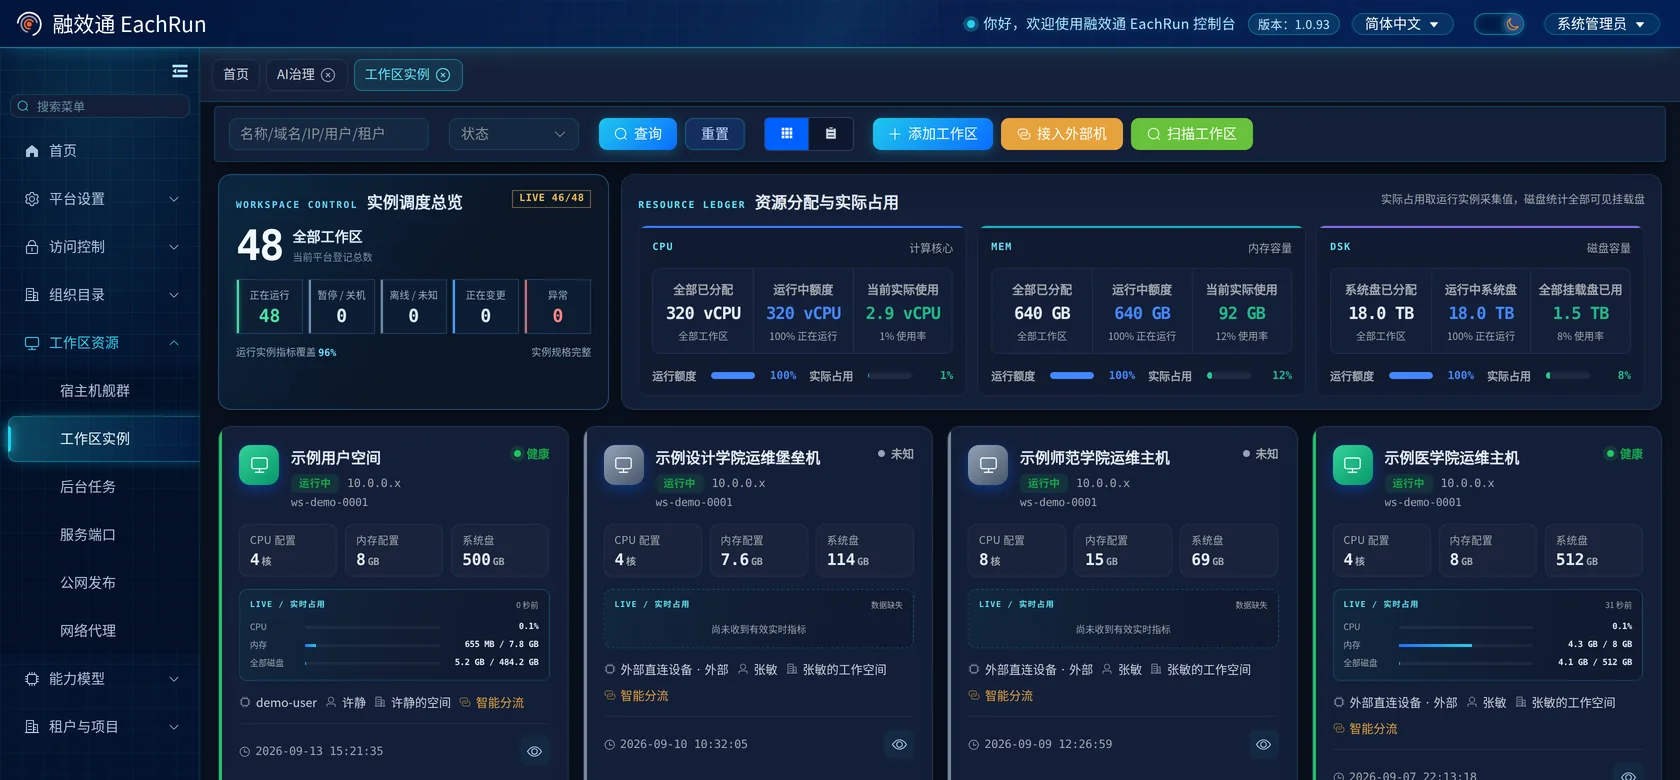
每个工作区背后是实打实的 vCPU、内存和磁盘配额,跑在公司自己的宿主机上。管理员看得到分配了多少、实际用了多少,也能把工作区里跑起来的服务按端口开出去。
发现
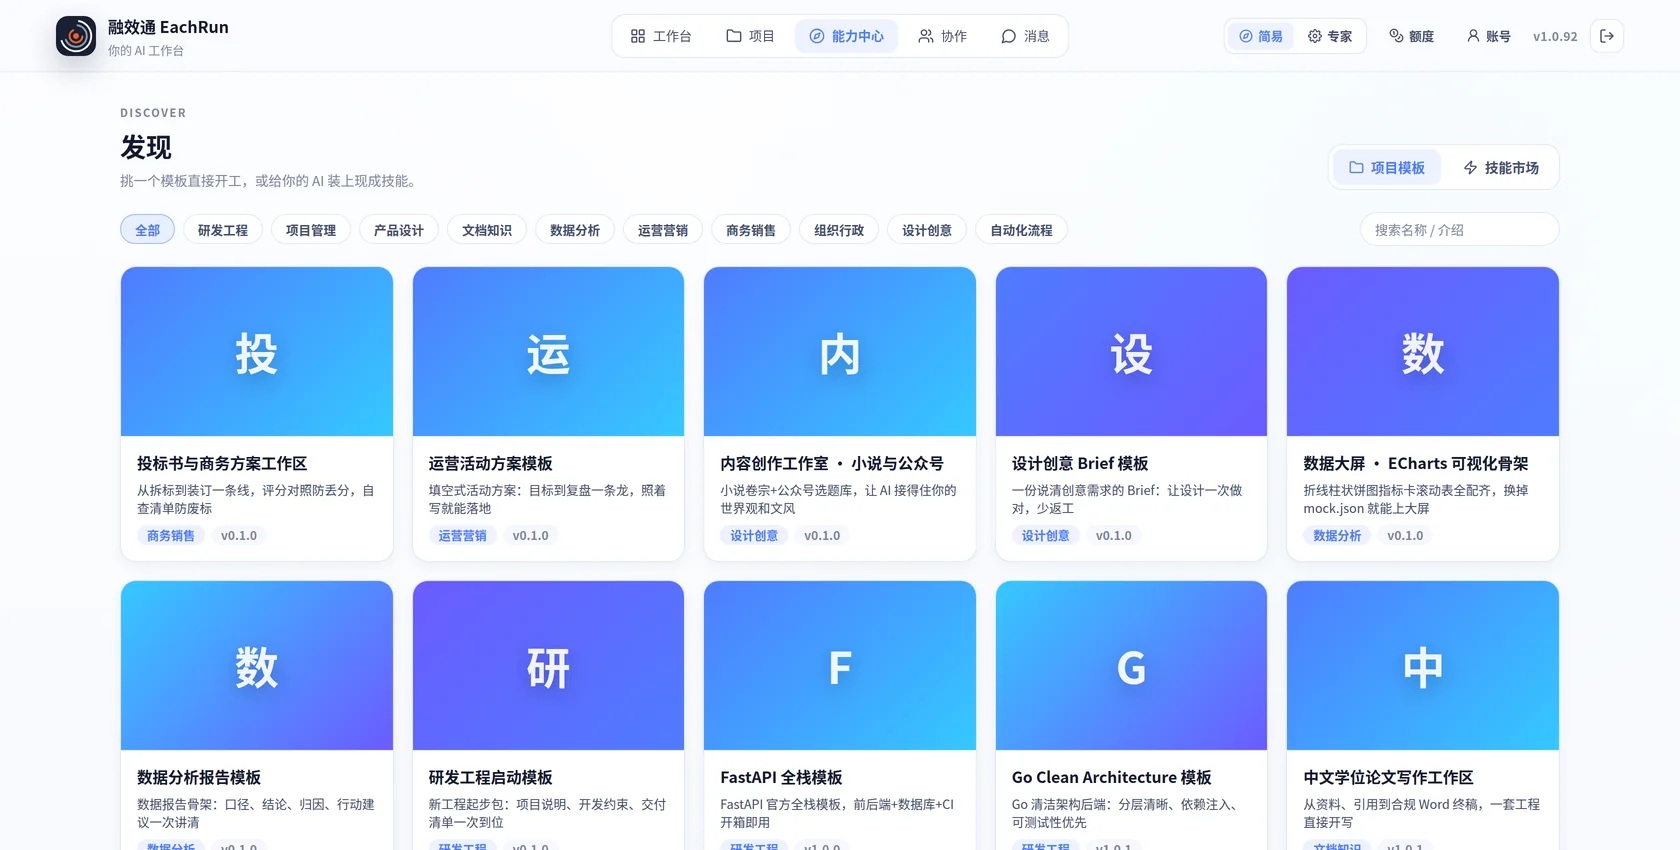
员工只会看到公司已经接入、并且当前项目允许使用的能力。需要换模型或 Agent 时,不必把文件搬出项目。
共享中心
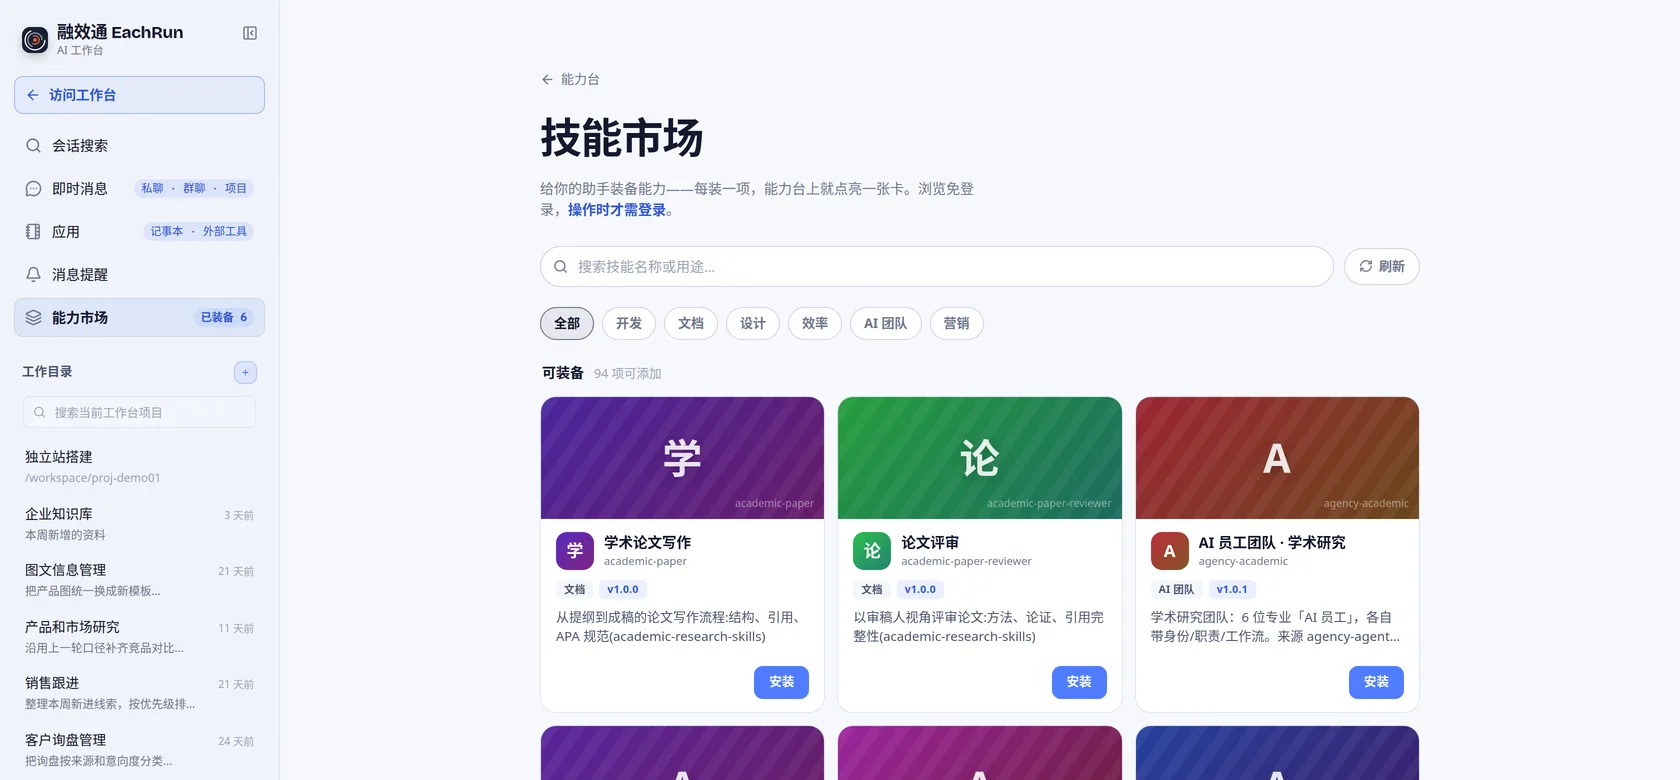
团队可以把提示词、任务模板和处理流程发布到共享中心。人员调整后,这些做法仍然留在项目里。
AI 额度
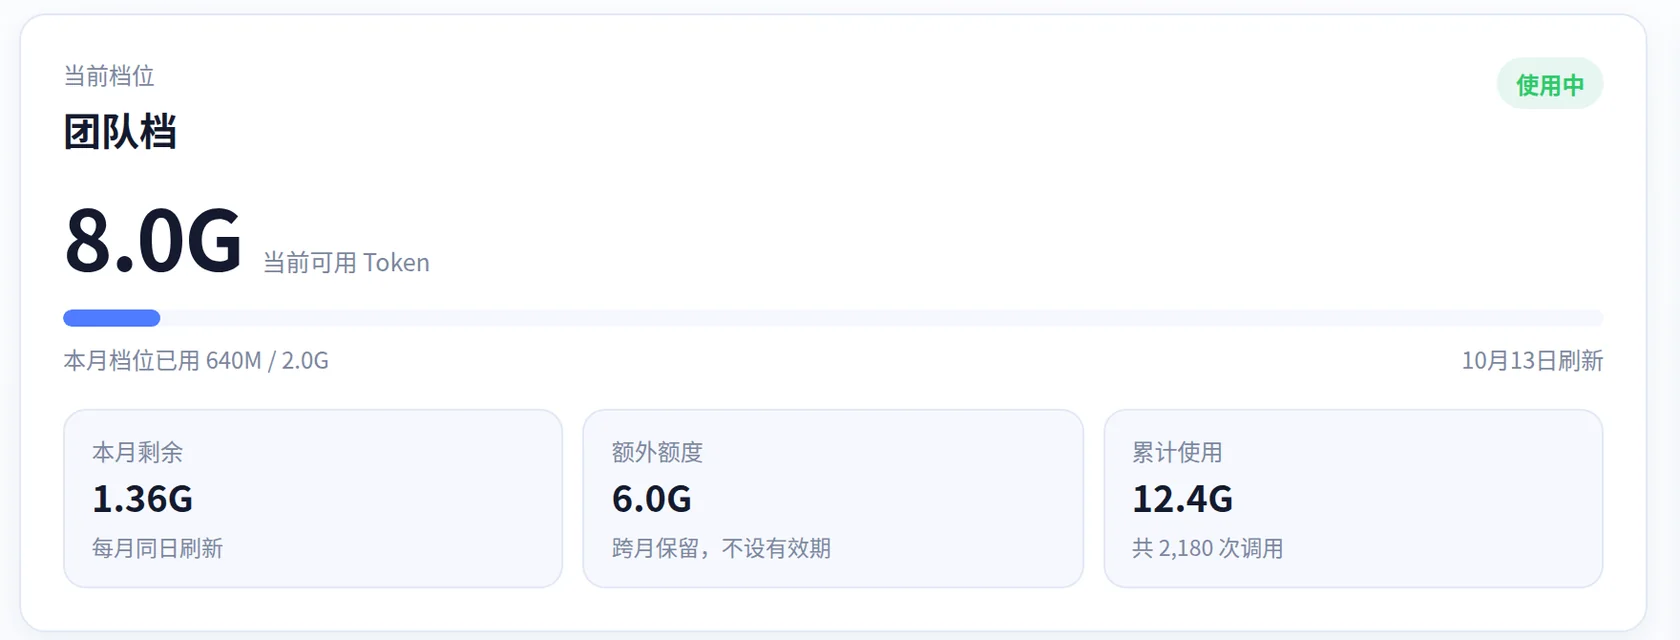
额度按用户和计划分配。员工能看到剩余额度,管理者可以按工作区、项目、引擎和模型核对用量。
管理控制台
管理员在这里处理工作区资源、成员权限、模型供应商、申请审核和登录日志。
核心之上的增值
前面三件事解决的是敢不敢放开,这一层解决放开之后员工会不会用。它不是必须的,但它决定 AI 在公司里能铺多快:挑一条工作流照着走,或者直接召来一支按角色分工的 AI 团队。
工作流
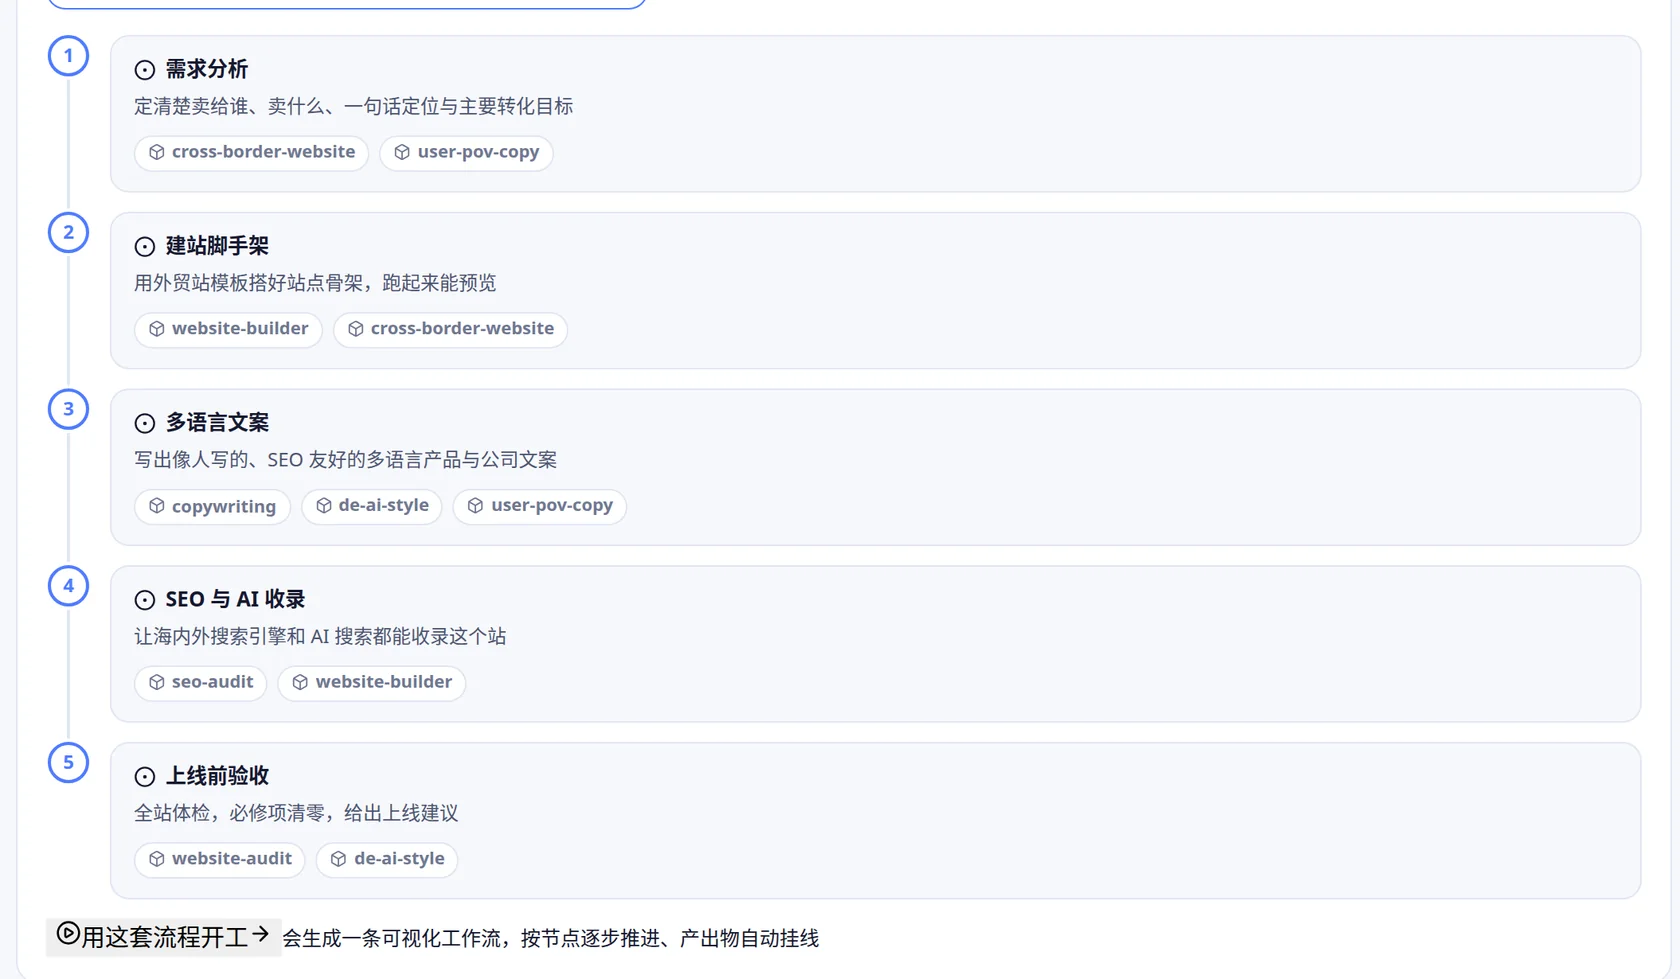
工作流把一件事拆成几步,每一步挂着这一步要用的技能。按流程开工会生成一条可视化工作流,节点逐步推进,产出物自动挂回项目。
AI 员工团队
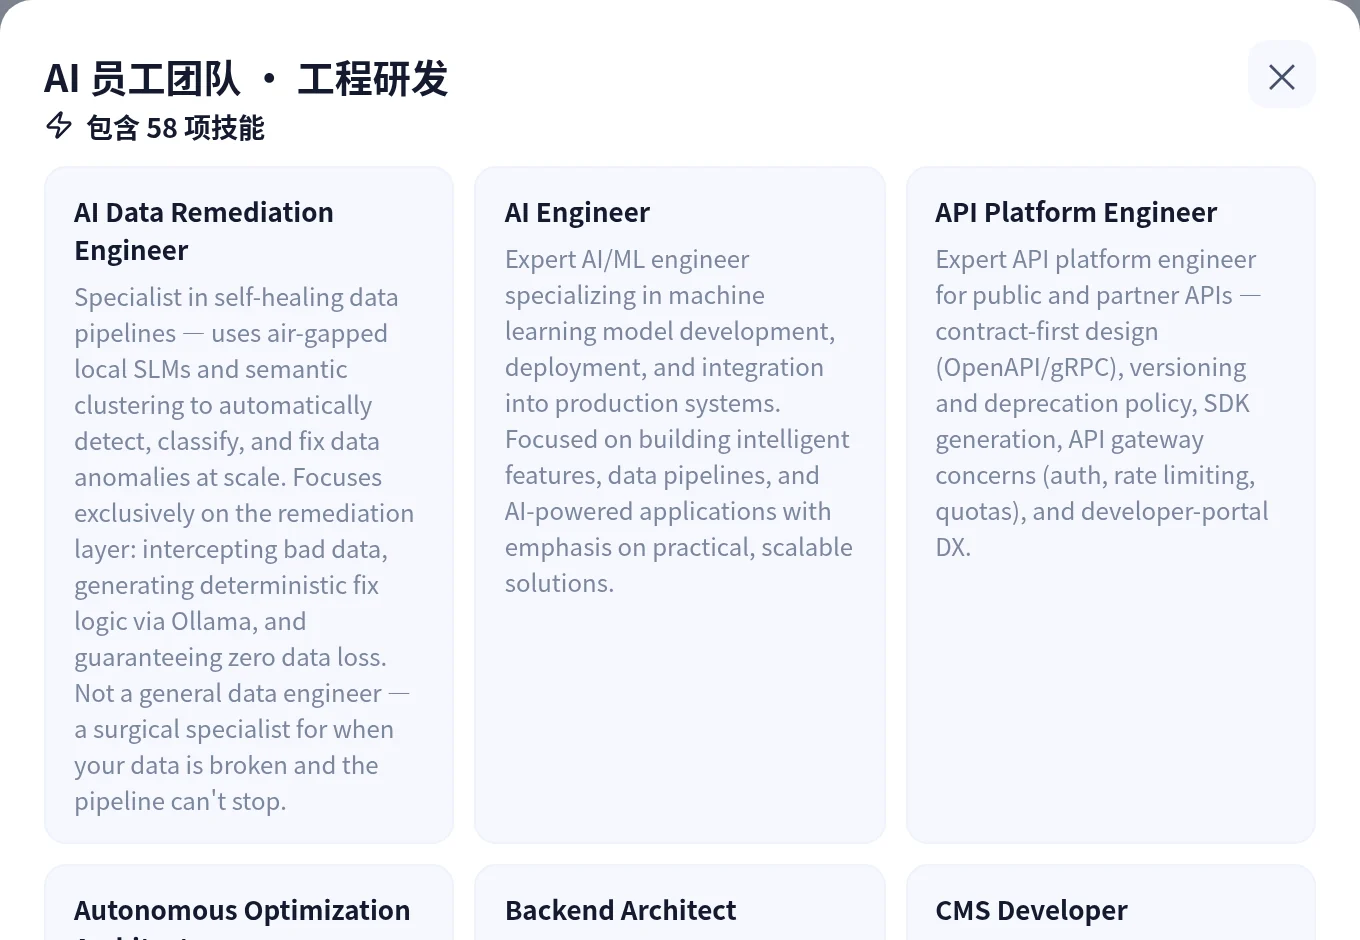
能力市场里是按职能打包好的 AI 员工团队——学术研究、设计、工程研发、财务、医疗健康、市场营销。每支团队按角色分工,自带这类活需要的技能。
当前产品范围
我们把现成功能和需要现场确认的部分分开列出,方便你估算实施工作量。
当前可用
按配置生效
不同 Agent 对权限确认的支持并不相同,部署时按实际运行方式配置。
试点确认
能调用不等于已经具备稳定接口和商业许可,接入前逐项核对。
一套权限 · 展开
部署前,我们会和你确认数据边界、记录保留时间和系统接入范围。
用多大范围
从一个团队试起,还是直接按全公司规划,取决于你现在的阶段和数据要求。三件核心能力在哪种形态下都成立,区别在数据放在哪里、谁来运维。
任务跑起来很容易。公司更关心谁发起、用了什么、出了什么结果,出了问题还能不能查回来。
我们把这件事叫作“融会贯通”:多个人、多个 Agent 发起的执行汇到一处,任务有记录,结果有人接,换个人也能继续做。
价格取决于团队规模、部署方式、AI 资源和系统接入范围。
新闻与洞察
先判断员工需要一个好用的工具,还是公司已经需要管理多个团队的账号、数据、费用和执行记录。
阅读全文Agent 使用谁的身份,能动哪些数据,敏感操作由谁确认,都应在上线前定好。
阅读全文先查数据要放在哪里、系统怎么连接、谁负责运维,再确定部署方式。
阅读全文一个企业 AI 工作空间。员工从一个入口进入自己有权限的项目干活,能用哪些模型、Agent 和数据由项目角色决定,每一次执行的用量和成本记在同一份账上,换人接手也能接着做。
几个人聊天、查资料或写文档,先用顺手的工具。多个团队开始共用模型、接触公司数据,或者费用和执行记录需要统一核对时,可以再找我们。能否接入现有工具,要看接口、企业授权和部署条件。
通常不用。我们会先盘点现有模型、知识库、代码仓库和业务系统,再在试点范围内确认接入方式。
现在可以管理组织成员与角色、工作区申请和实例、模型渠道、用户额度、资源共享和 AI 对话记录。用量可按用户、工作区、项目、引擎和模型查询。工具操作确认、沙箱边界和外部系统接入要结合 Agent 与部署配置确认。
日志只是其中一部分。项目角色控制访问范围,额度窗口限制消耗;支持权限确认的 Agent 会在执行工具或命令前请用户批准。执行结束后,管理员可以按用户、项目、模型和状态查询记录。
支持。除 SaaS 云服务外,还提供企业版、私有化部署和混合部署,可根据数据不出域要求确定部署边界和模型接入方式。
员工不需要自己安装环境或配置密钥。第一次进入平台时,工作台会引导申请工作区,管理员审核开通后即可开始任务。
试点通常选择一个研发或信息化团队和一到两个高频任务,运行四到六周。开始前记录耗时、返工、成本和结果,结束后与基线对比。价格取决于团队规模、部署方式、模型与执行资源、治理要求和系统接入范围。
告诉我们哪个团队正在使用哪些 AI,以及成本、权限、交接或执行记录中最难管理的问题。
 扫码联系商务顾问